 War of the Ecosystems
Solicitar sesión de estrategia

La falla más peligrosa en el flujo de trabajo de la inteligencia artificial puede no parecer una alucinación dramática de un modelo.
Puede parecer un comentario normal, un ticket de rutina, una instrucción útil, un campo de flujo de trabajo, una nota de solicitud de extracción o un mensaje de soporte que silenciosamente se convierte en parte del contexto operativo de un agente.
Es por eso que la seguridad del flujo de trabajo agente tiene que avanzar en sentido ascendente.
Los ejecutivos suelen hablar de agentes de inteligencia artificial como si el riesgo comenzara cuando el modelo decide algo. Eso es demasiado tarde. En los flujos de trabajo operativos reales, el riesgo comienza antes, en el punto en que la información externa ingresa al sistema, se transforma en contexto y llega a un agente que puede usar herramientas.
El trabajo de investigación. Comentario y control: secuestro de flujos de trabajo con agentes a través de una evolución basada en el contexto es una señal de advertencia útil. Los autores estudian los flujos de trabajo con agentes en plataformas de automatización, incluidas las acciones GitHub y las plantillas de estilo n8n. Su principal preocupación es bastante directa: las entradas que no son de confianza, como los comentarios de problemas GitHub, pueden diseñarse para que entren en el contexto del modelo de lenguaje grande e influyan en un agente que tiene capacidades de tiempo de ejecución. Las consecuencias reportadas incluyen fuga de credenciales y ejecución de comandos arbitrarios en los flujos de trabajo afectados.
La lección no es que las empresas deban dejar de utilizar agentes.
La lección es que un flujo de trabajo agente es un producto con un modelo de amenaza.
en el War of the Ecosystems marco, esto es importante porque todas las plataformas importantes quieren que sus agentes se sienten más cerca del trabajo. Cuanto más conecta un ecosistema modelos con repositorios, tickets, registros de gestión de relaciones con clientes, plataformas de datos, correo electrónico, documentos, herramientas en la nube y motores de automatización, más se convierte en una superficie de comando.
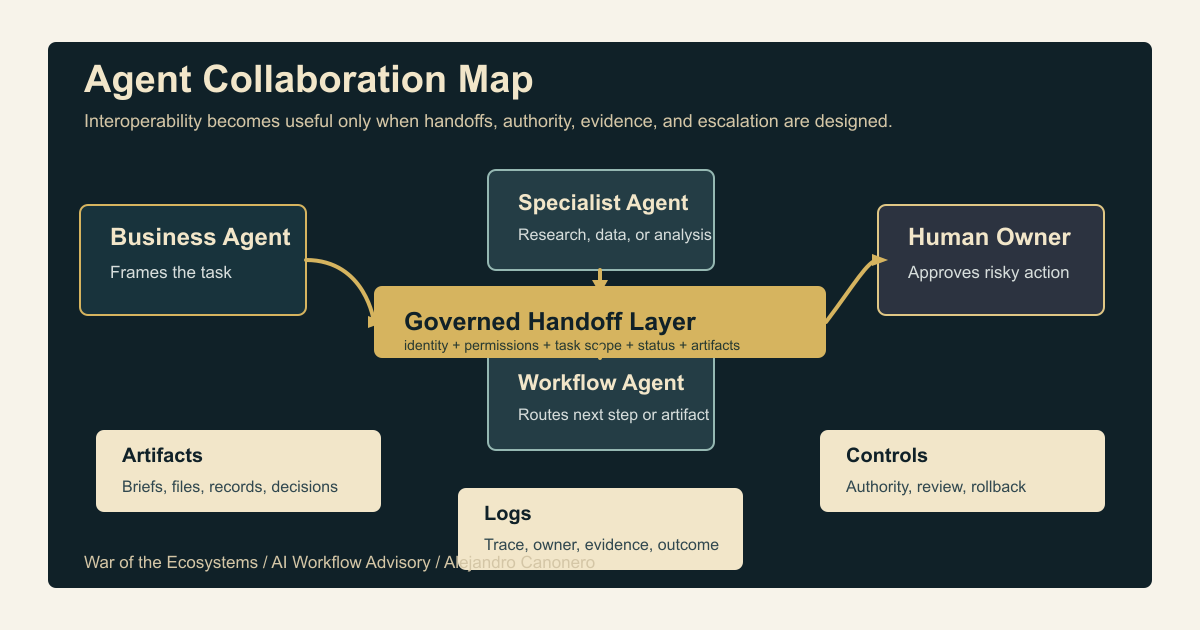
Esa superficie de comando crea valor sólo si la organización puede controlar lo que ingresa, lo que el agente puede ver, lo que puede hacer y cómo se verifica el resultado.
Cuando los agentes pueden actuar, la superficie de mando es también la superficie de seguridad.
1. La superficie de ataque es el flujo de trabajo
La seguridad de las aplicaciones tradicionales a menudo comienza con límites obvios: inicio de sesión del usuario, acceso a la base de datos, permisos de la interfaz de programación de aplicaciones, validación de entradas, exposición de la red y controles de implementación.
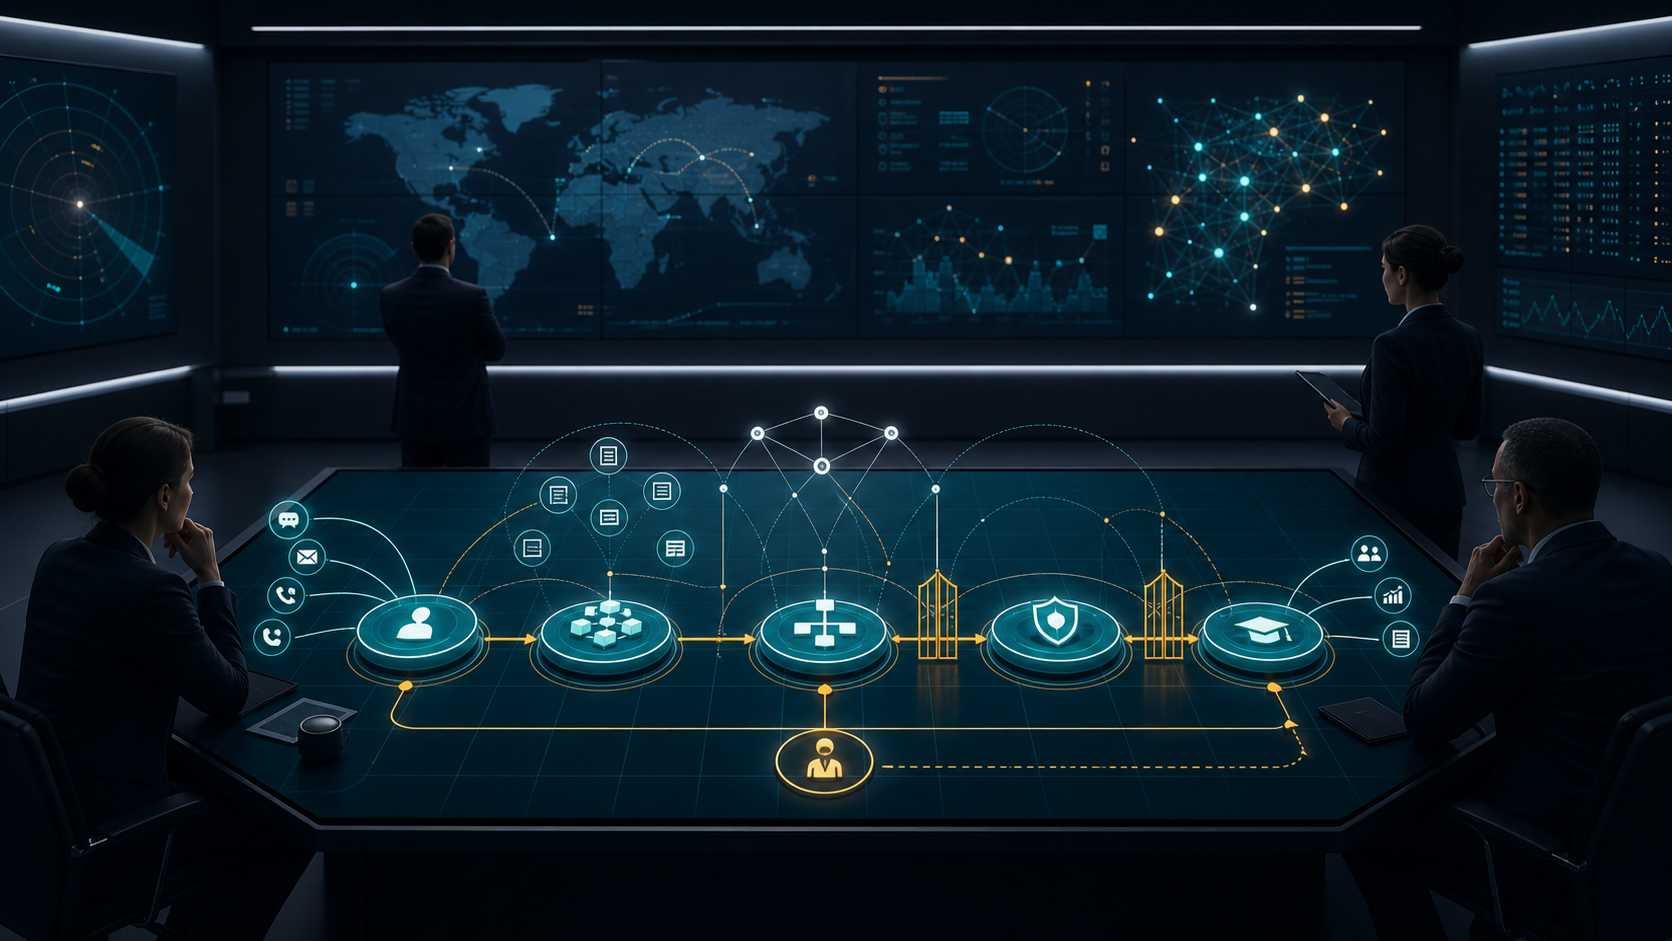
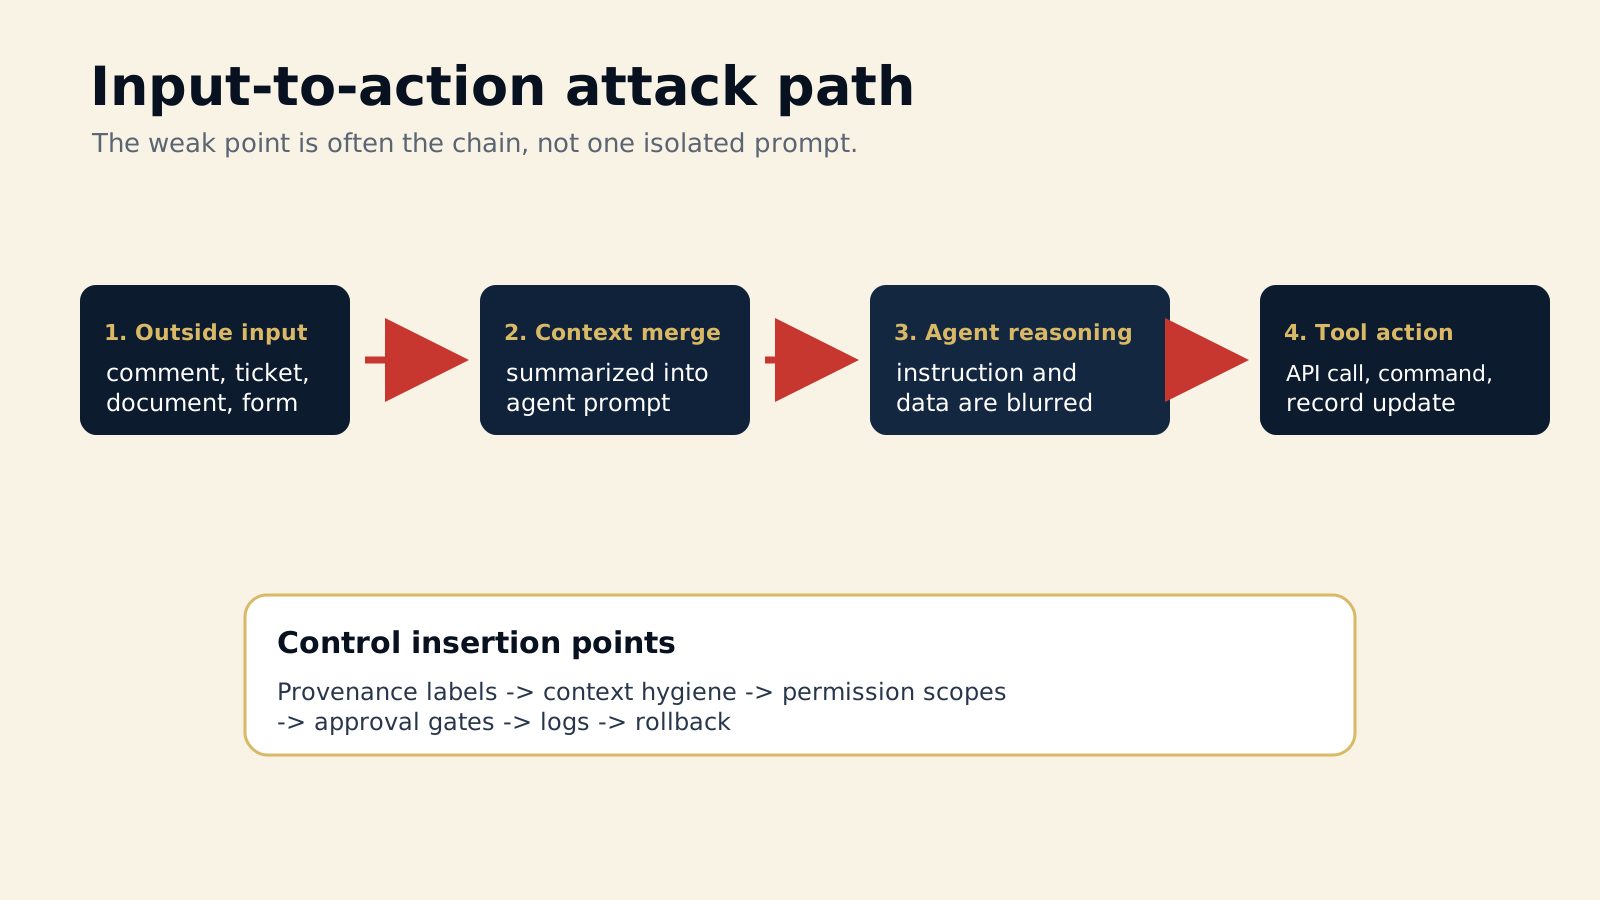
Los flujos de trabajo con agentes agregan una capa diferente. El sistema puede recopilar texto de problemas, comentarios, mensajes de chat, documentos, correos electrónicos, formularios o descripciones de tareas. Ese texto se puede resumir, incrustar, recuperar, reformatear, fusionar en un prompt, pasar a través de una herramienta y luego usarlo por un agente que puede llamar a los sistemas.
La parte peligrosa es la cadena.
Una entrada que no es de confianza no tiene por qué parecerse a un código. Puede ser lenguaje ordinario. Puede esconderse dentro de un objeto de contexto. Puede viajar a través de la lógica de automatización. Puede volverse persuasivo porque el modelo lo recibe junto con instrucciones de tareas legítimas.
Si el flujo de trabajo le da al agente demasiada autoridad, la entrada puede empujar al sistema hacia una acción que la empresa nunca planeó.
El gran trabajo de seguridad del modelo de lenguaje de OWASP captura el patrón más amplio: la inyección prompt puede manipular el comportamiento del modelo a través de entradas diseñadas, y el manejo inseguro de la salida puede convertir la salida del modelo en un riesgo para el sistema posterior. En los flujos de trabajo con agentes, esos riesgos se vuelven más concretos porque el modelo no se limita a escribir texto. Puede que sea decidir a qué herramienta llamar a continuación.
Ese es el turno ejecutivo.
La pregunta no es sólo si el modelo puede responder correctamente. La pregunta es si un contexto hostil o que no es de confianza puede hacer que el flujo de trabajo haga algo que no debería hacer.
2. Lectura de la guerra de los ecosistemas
Esta no es una nota a pie de página limitada sobre seguridad. Es una cuestión de poder de plataforma.
Todo ecosistema importante quiere convertirse en el lugar donde los agentes de inteligencia artificial reciban contexto, coordinen el trabajo, soliciten herramientas y produzcan resultados. Puede ser una plataforma en la nube, un conjunto de productividad, una plataforma de desarrollo de software, una plataforma de cliente, una plataforma de datos, un sistema de planificación de recursos empresariales o un centro de automatización.
El proveedor propietario de esta capa puede dar forma a las reglas de trabajo. Puede decidir qué contexto es fácil de incluir, qué herramientas están convenientemente disponibles, qué aprobaciones son nativas, qué registros son visibles y qué integraciones pasan a ser predeterminadas.
Ese es el comando del ecosistema.
Pero la envolvente de plataformas tiene un lado de seguridad. Cuando un ecosistema rodea el flujo de trabajo, también concentra la confianza. Un conector con un mal alcance, un agente con demasiados privilegios, un modelo de procedencia débil o una puerta de aprobación faltante pueden convertir la conveniencia en exposición.
Por lo tanto, la decisión estratégica para los clientes no es sólo qué plataforma de agentes es más sólida. Es donde debe residir el comando, qué acciones deben permanecer bajo control interno y qué barreras de seguridad no son negociables antes de que el flujo de trabajo escale.
3. Ejemplo de campo de batalla: Operación Greif
La Operación Greif durante la Batalla de las Ardenas es un ejemplo militar útil porque se trataba de confianza, identidad y el flujo de comandos bajo presión.
"La Operación Greif durante la Batalla de las Ardenas es un ejemplo militar útil porque se trataba de confianza, identidad y el flujo de comandos bajo presión".
, Dr. Alejandro Canonero, DBA, autor de La guerra de los ecosistemas
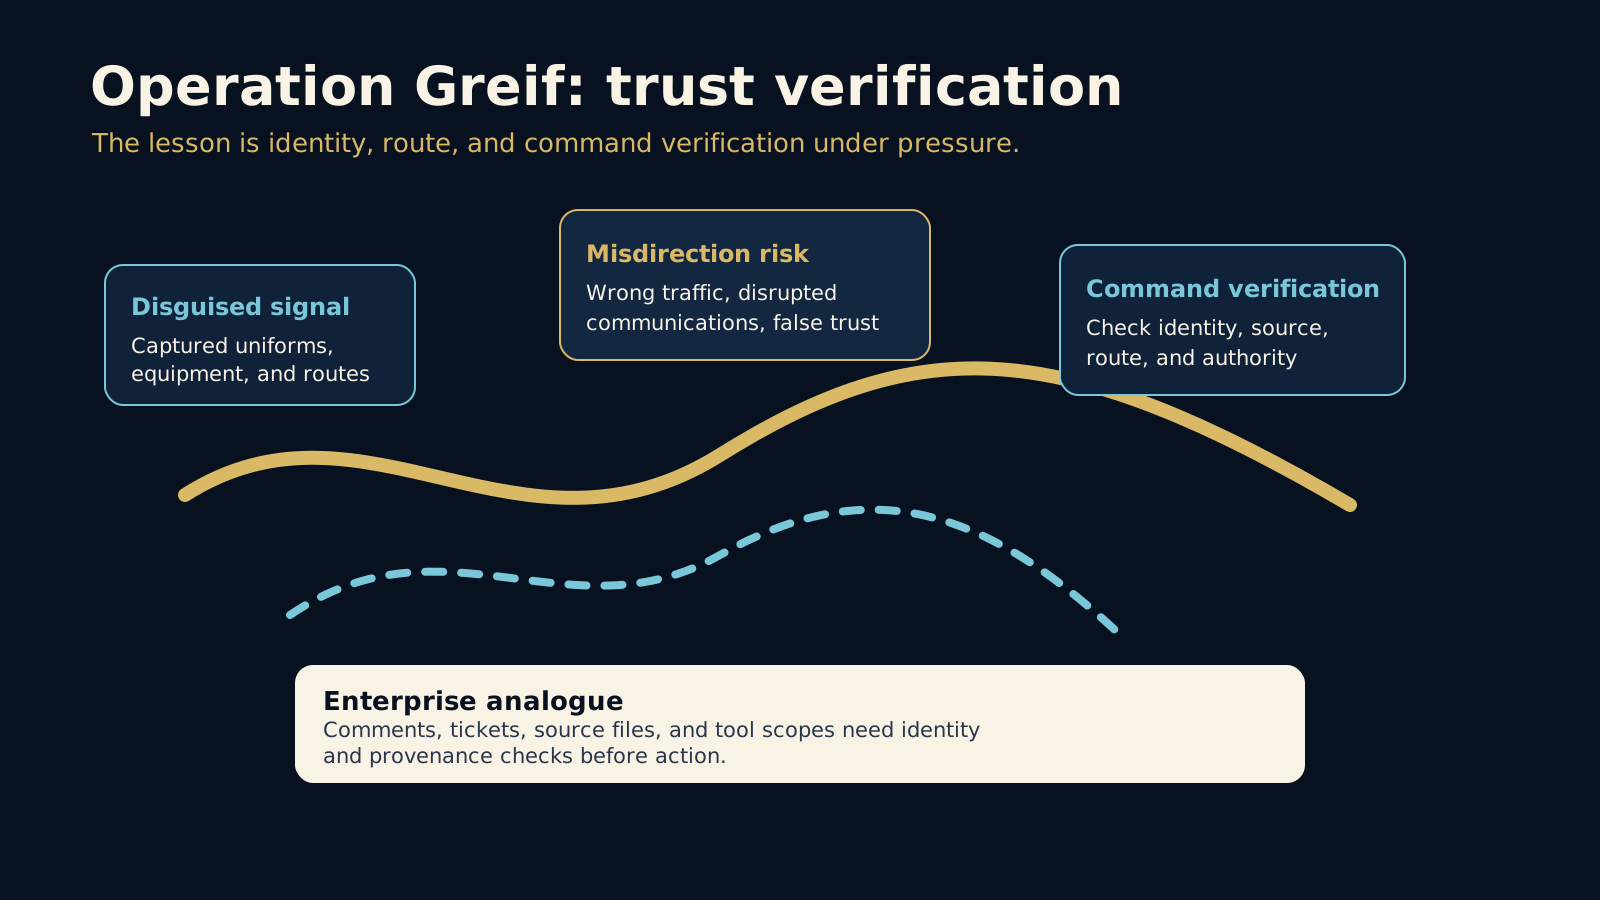
Los comandos alemanes utilizaron uniformes y equipos aliados capturados para moverse detrás de las líneas estadounidenses. El Museo Nacional de la Segunda Guerra Mundial describe la operación como un intento de utilizar el espionaje y el sabotaje para sembrar confusión en la retaguardia aliada, incluidos casos en los que equipos disfrazados desviaron el tráfico e interrumpieron la comunicación.
La operación no logró su objetivo estratégico original, pero creó exactamente el tipo de confusión local que expuso la importancia de los controles de identidad, las rutas confiables y la verificación de mando.
Esa es la analogía de los flujos de trabajo con agentes.
El atacante no necesita derrotar frontalmente a todos los sistemas. Puede ser suficiente ingresar al flujo de trabajo a través de un canal que parezca confiable, distorsionar el contexto del agente y desencadenar una acción posterior antes de que la organización se dé cuenta de que la instrucción vino de la fuente equivocada.
En el ámbito militar, uniformes, señales, caminos, órdenes y radioenlaces formaban parte del contexto operativo. Si ese contexto estuviera contaminado, la unidad podría moverse en la dirección equivocada o confiar en la señal equivocada.
En el entorno empresarial, los comentarios, tickets, registros, prompt, archivos fuente, aprobaciones, conectores y alcances de herramientas son parte del contexto operativo. Si ese contexto está contaminado, el agente puede redactar una respuesta incorrecta, exponer contenido confidencial, activar un comando, actualizar un registro, notificar al grupo equivocado o escalar un incidente falso.
La lección no es la paranoia. La lección es la verificación.
4. Los controles son parte del producto
Muchas empresas cometerán el error de tratar los controles como una lista de verificación de seguridad posterior al lanzamiento.
Eso es al revés.
El modelo de control es parte del producto de flujo de trabajo de inteligencia artificial. Decide en qué se le permite convertirse al flujo de trabajo.
Un flujo de trabajo agente útil necesita al menos seis capas de control.
Esto no es burocracia. Es diseño de comando.

5. El diagnóstico del cliente
Un cliente práctico no debería empezar preguntando si toda la inteligencia artificial agente es segura.
Esa pregunta es demasiado abstracta.
Empezá con un flujo de trabajo y asigne la ruta de control.
Superficies de entrada
Nombra todas las fuentes externas que pueden ingresar al flujo de trabajo: comentarios, tickets, archivos fuente, registros, correos electrónicos, documentos, formularios y mensajes de chat.
Autoridad del agente
Separe el trabajo de solo lectura de los borradores, recomendaciones, acciones controladas por aprobación y ejecutables.
Pruebas y retroceso
Confirme qué se registra, quién es el propietario del incidente, cómo se detiene el flujo de trabajo y cómo se revierte una acción incorrecta.
Para un equipo de software, el flujo de trabajo puede ser la clasificación de problemas, la revisión de código, las actualizaciones de dependencias, la reparación de pruebas o el soporte de implementación. Para un equipo comercial, podría tratarse de enriquecimiento de clientes potenciales, redacción de propuestas, seguimiento de riesgos de cuentas o recomendaciones de actualización de la gestión de relaciones con los clientes. En el caso de las finanzas, podría tratarse de comentarios de variaciones, manejo de excepciones de facturas o informes de estado de cierre.
El mismo principio se aplica en cada caso.
Si el agente puede actuar, entonces se deben diseñar la ruta de entrada, la ruta de permiso, la ruta de evidencia y la ruta de recuperación.
6. La lección estratégica
El War of the Ecosystems está pasando de la competencia de modelos al comando de flujo de trabajo.
Eso hace que la seguridad agente sea un tema estratégico, no una nota técnica a pie de página.
El ecosistema ganador no sólo hará que la creación de agentes sea más fácil. Les hará más seguro operar dentro del trabajo real. Ayudará a los clientes a separar la instrucción de los datos, determinar el alcance de la autoridad, preservar la procedencia, aprobar acciones sensibles, monitorear el comportamiento y recuperarse rápidamente cuando algo sale mal.
Aquí también aparece el valor de asesoramiento independiente.
Los clientes no necesitan un teatro de seguridad de inteligencia artificial basado en el miedo. Necesitan un mapa sobrio de dónde se puede influir en el flujo de trabajo, qué autoridad tiene el agente y qué barreras convierten la autonomía en un apalancamiento operativo controlado.
Los flujos de trabajo con agentes pueden verse atacados.
De modo que los controles no son un lastre para la innovación.
Los controles son la forma en que el flujo de trabajo se vuelve lo suficientemente confiable como para importar.
La decisión
No escale un flujo de trabajo de agencia hasta que sepa dónde entran las entradas que no son de confianza, cómo se transforma el contexto, qué herramientas puede utilizar el agente, qué acciones requieren aprobación, qué evidencia se conserva y quién puede detener o revertir el flujo de trabajo.
La pregunta ejecutiva correcta no es si el agente parece inteligente. La pregunta correcta es si el flujo de trabajo está controlado.
Fuente de evidencia
- Comentario y control: secuestro de flujos de trabajo con agentes a través de una evolución basada en el contexto, arXiv
- Versión HTML para comentar y controlar, arXiv
- Top 10 para aplicaciones de modelos de lenguaje grandes, OWASP
- Marco de gestión de riesgos de IA y perfil de IA generativa, NIST
- Operación Greif: la misión secreta para sembrar el caos en el ejército estadounidense, El Museo Nacional de la Segunda Guerra Mundial
Síntesis independiente por Dr. Alejandro Canonero, DBA. Los ejemplos históricos se utilizan como analogías estratégicas. Las organizaciones fuente no respaldan esta interpretación.